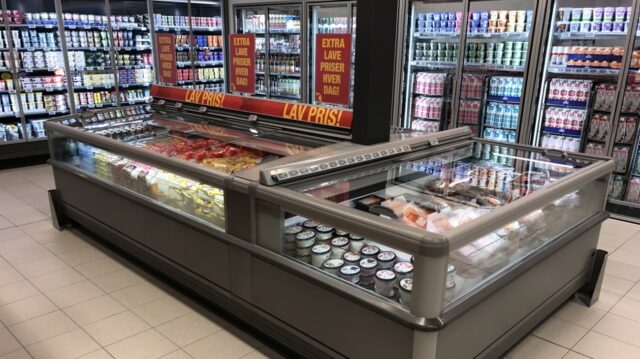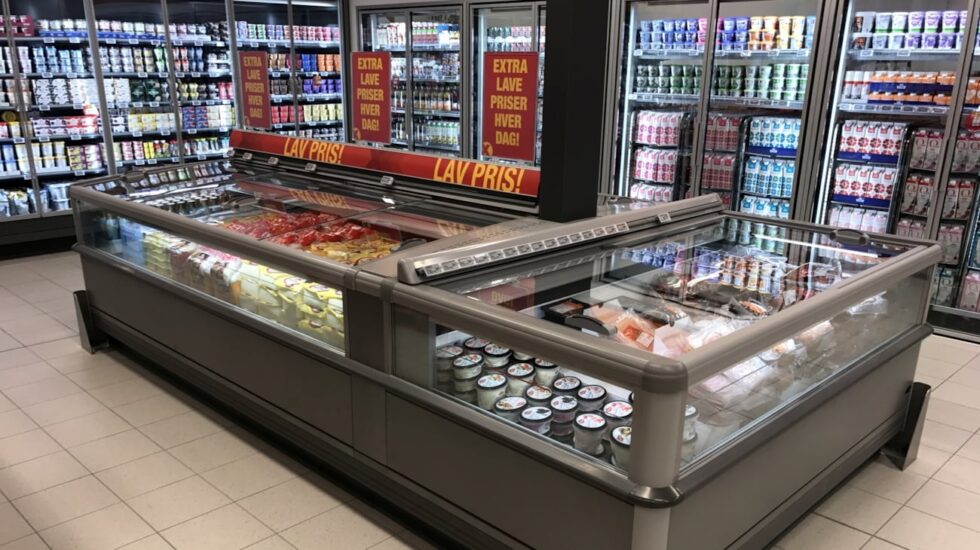
Den siste måneden har det vært flere cyberangrep mot dagligvarebutikker i Europa. Særlig har det rammet kjøle- og frysedisker, med resultat av at matvarer for flere hundretalls millioner har måttet kastes.
Natt til 12. oktober kom den første bølgen av angrep, rundt 700 butikker i Frankrike ble rammet av cyberangrepet. Hackere hadde kommet seg inn i styringen av kuldeanleggene og satt de til avriming. I løpet av natten steg temperaturen i kjøle- og frysediskene opp mot 50 °C. I enkelte av anleggene skal det også ha startet små branner.
– Dette var det store samtaleemnet på årets Chillventa, sier Espen Rønning, fagsjef i VKE. Ikke bare skalaen på angrepet, men også at hackerne hadde nok kuldeteknisk kompetanse til å forstå at det mest ødeleggende man kan gjøre styringsmessig med et kjøle- og fryseanlegg er å sette det til avriming og skru av alarmene.
Kjent sårbarhet
De fleste overvåkningsenhetene som ble rammet i franske cyberangrepet var levert av Danfoss. Angriperne benyttet et kjent sikkerhetshull som Danfoss tidligere har varslet om og som det finnes en sikkerhetsoppdatering for.
– Problemet i Frankrike ser ut til å ha vært at man enten ikke har oppdatert overvåkningsenhetene eller at enhetene har vært så gamle at de skulle vært byttet ut for flere år siden. Det kan se ut som om man ikke har tatt beredskap og sikkerhet på alvor, sier Espen Rønning.
Ny bølge angrep
2. november kom det nok en runde med angrep, denne gangen spredt over flere land i Europa. Blant annet ble dagligvarebutikker i Estland, Belgia, Luxembourg, Nederland, Finland og Sverige rammet. Natt til 3. november ble også Havaristen i Ytre Enebakk og senere på dagen Ullensvang Fruktlager rammet av det man tror er en del av det samme angrepet. I fryserommet til Havaristen ble det så varmt at sprinkleranlegget ble utløst.
Næringslivets sikkerhetsråd fant etter de første angrepene i Europa flere titalls kuldeanlegg som lå åpent på internett. Etter iherdig innsats fikk de tak i de fleste av anleggseierne, men de fikk ikke varslet alle.
– Heldigvis har det så langt vært få angrep i Norge, men vi vil anbefale alle våre medlemmer å ta kontakt med sine kunder og sørge for at de har oppdaterte systemer, sier Espen Rønning.
Ingen har tatt på seg ansvaret for angrepene, og det er heller ikke kjent om myndighetene har noen mistenkte i denne saken.
Hvem har ansvaret for sikkerheten?
I etterkant av angrepene vil det granskes hvordan fremtidige angrep kan forhindres og det vil være større fokus på sikkerheten rundt overvåkning og fjernstyring av kuldeanlegg.
20. januar i 2027 vil den nye maskinforordningen (2023/1230) tre i kraft i EU og gjennom en oppdatering av maskinforskriften også i Norge. Der kommer det tydelige krav til produsenten at maskinen skal være designet og konstruert slik at den er beskyttet mot manipulering. Styresystemer skal også være konstruert og bygd slik at de skal tåle forutsigbare ondsinnede forsøk fra tredjeparter på å skape farlige situasjoner.
– Den nye forskriften vil sette større fokus på sikkerheten til overvåkning- og fjernstyringssystemer ved å legge et direkte ansvar på produsenten. Det er derfor viktig å være bevisst på hvilket ansvar man tar på seg dersom man sammenstiller produkter fra ulike leverandører eller gjør en vesentlig endring på en eksisterende maskin, avslutter Espen Rønning.
Ønsker du å vite mer om digital sikkerhet i drift og produksjon, så kan man finne mye god informasjon i dette policynotatet fra NHO.
KILDE: VKE